Vertrauen, das man nachlesen kann.
Wie ETSpilot mit deinem Projekt und deinen Daten umgeht – technisch, organisatorisch und vertraglich. Für Anwender, Datenschutzbeauftragte und Einkauf.
Wohin deine Daten gehen – und wohin nicht.
Das AddIn liest nur die Ausschnitte aus dem Projekt, die für die aktuelle Aufgabe nötig sind. Gesperrte Datenarten verlassen deinen Rechner nie.
Was übertragen wird
Ausschnitte für die Aufgabe: Gebäudestruktur, Geräte- und Adressbezeichnungen, Parameternamen, deine Nachricht.
Was du sperren kannst
Je Projekt z. B. Sicherheitsschlüssel, Seriennummern, Parameter oder Kundendaten – sie werden nie gesendet.
Was nie passiert
Kein Training mit deinen Daten, keine Auswertung, keine Weitergabe, keine Werbung, kein Tracking.
Nichts geschieht ohne dich.
Die wichtigste Sicherheitsfunktion ist die, die dein Projekt schützt: Freigabe, Sicherung und Nachvollziehbarkeit.
Freigabe
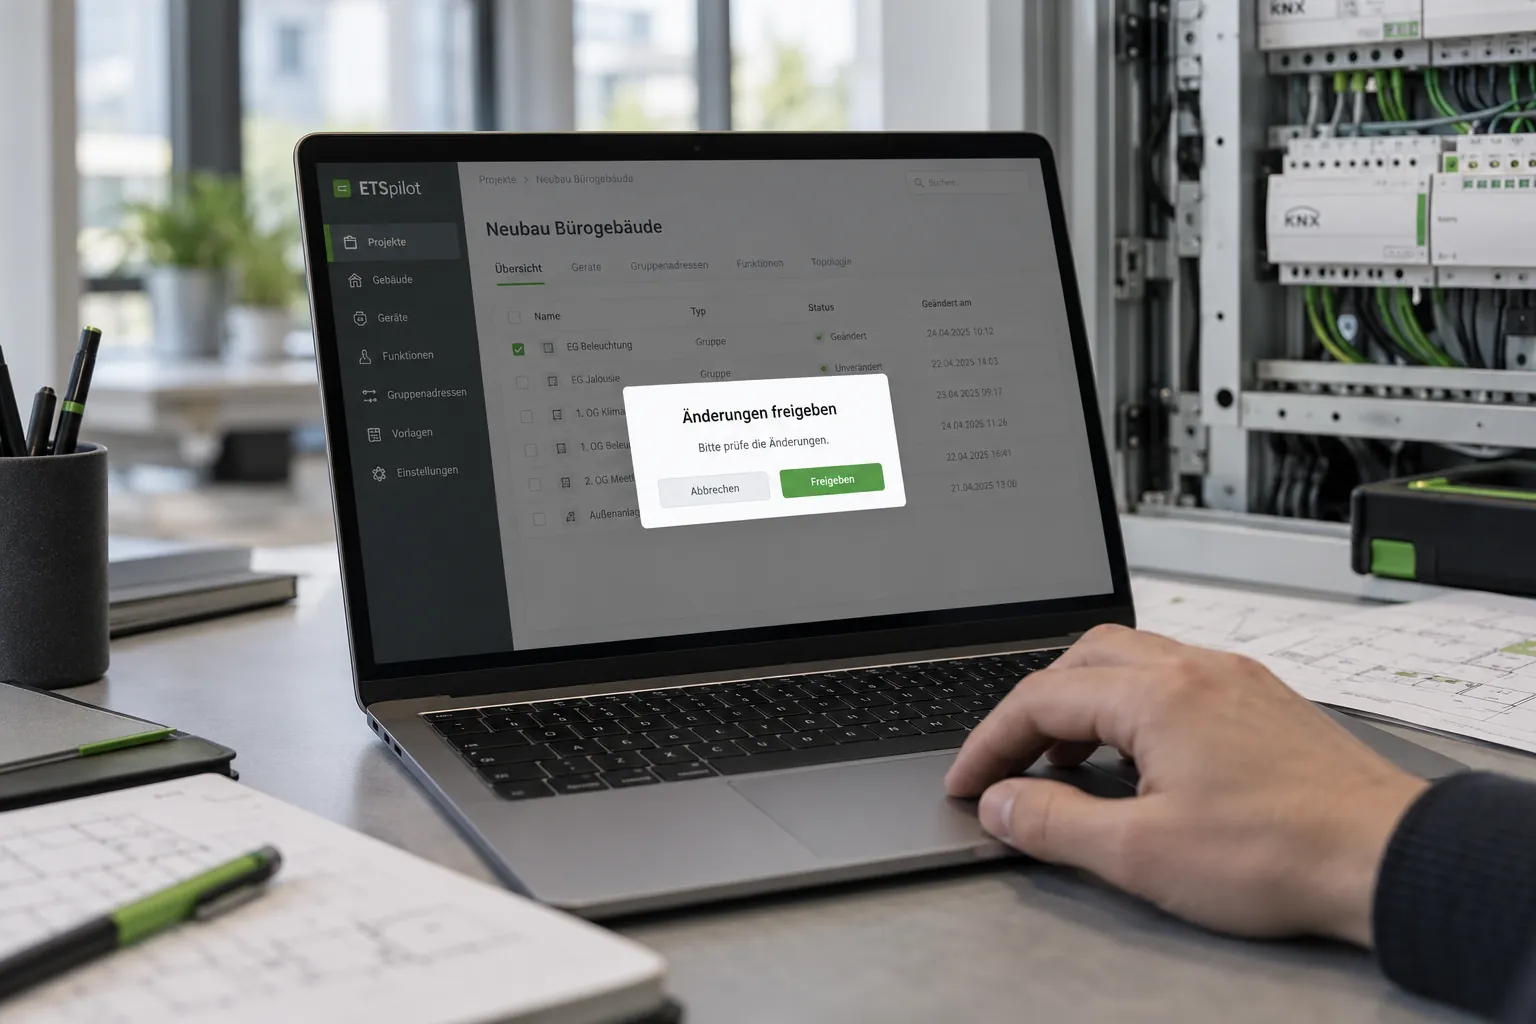
Jede schreibende Aktion wird im Klartext vorgelegt – einzeln oder für die Sitzung.
Projektsicherung
Automatisch vor der ersten Änderung, auf Wunsch vor jeder kritischen Aktion.
Protokoll
Jede ausgeführte Änderung ist im Chat und im Bericht nachvollziehbar.
Fragemodus
Nur lesen und erklären – für Schulung, Prüfung und vorsichtige Einstiege.
Ehrlich beschrieben.
Kurzfassung der Maßnahmen. Die vollständige Anlage zum Auftragsverarbeitungsvertrag steht unter „Unterlagen“.
| Bereich | Maßnahme |
|---|---|
| Transport | TLS für Portal, Schnittstellen, Fernsteuerung und Website. Anfragen zwischen AddIn und Server zusätzlich mit AES-256 (CBC + HMAC-SHA256) auf Anwendungsebene verschlüsselt. |
| Gespeicherte Daten | API-Schlüssel und hochgeladene Unterlagen mit AES-256-GCM verschlüsselt. Chatverläufe und Projektdaten in der Datenbank des Servers in Deutschland. |
| Anmeldung | Einmalcode per E-Mail statt Passwort; Sitzungen nur als Hash gespeichert. |
| Serverzugang | Nur per SSH-Schlüssel, ein einziger Betriebsnutzer. Von außen nur Ports 22, 80 und 443 erreichbar – doppelt abgesichert durch Sicherheitsgruppe und Server-Firewall. |
| Berechtigungen | Administratoren sehen im Portal keine fremden Chatverläufe oder Unterlagen. |
| Protokollierung | Technische Protokolle ohne Inhalte, 30 Tage. Ein vollständiges Diagnoseprotokoll ist ausgeschaltet und wird nur zur Fehlersuche befristet aktiviert (Löschung nach 14 Tagen). |
| Sicherung | Tägliche Sicherung des Datenträgers, getrennt gespeichert, 14 Tage Aufbewahrung. |
| Vorfälle | Dokumentierter Notfall- und Datenpannenprozess mit Meldewegen nach Art. 33/34 DSGVO. |
| Rechenzentrum | STACKIT (Schwarz Gruppe) in Deutschland; laut Anbieter zertifiziert nach ISO 27001 und mit BSI-C5-Testat. |
Was wir wie lange speichern.
Auskunft, Export und Löschung erledigst du jederzeit selbst im Portal – ohne Supportanfrage.
| Daten | Zweck | Speicherdauer |
|---|---|---|
| E-Mail-Adresse | Anmeldung, Kontoverwaltung | bis zur Löschung des Kontos |
| API-Schlüssel | Weiterleitung an deinen KI-Anbieter | bis zur Löschung durch dich, verschlüsselt |
| Chatverläufe | Beantwortung deiner Anfragen | automatisch 3 Monate nach letzter Nutzung |
| Planungsunterlagen | Durchsuchbarkeit durch den Assistenten | bis zur Löschung durch dich, verschlüsselt |
| Nutzungsdaten | Abrechnung, Missbrauchserkennung | 400 Tage |
| Technische Protokolle | Sicherer Betrieb, Fehlersuche | 30 Tage |
| Sicherungen | Wiederherstellung | 14 Tage |
Wer an der Verarbeitung beteiligt ist.
Änderungen kündigen wir vorab an. Der KI-Anbieter ist kein Unterauftragnehmer von uns: Du schließt den Vertrag selbst und hinterlegst deinen Schlüssel.
| Unternehmen | Leistung | Ort | Grundlage |
|---|---|---|---|
| STACKIT Schwarz Digits Cloud GmbH & Co. KG | Hosting von Server und Datenbank | Deutschland | AV-Vertrag 2.4.2 |
| STRATO GmbH | Versand der Anmeldecodes und Systemmails | Deutschland | AV-Vertrag 3.6 |
| Microsoft Ireland | Support-Postfach | EU | Microsoft DPA |
| Let's Encrypt (ISRG) | TLS-Zertifikate – nur Domainnamen | USA | keine personenbezogenen Daten |
 ca. 3 min
Kontrolle & Datenschutz
Freigabe, Sicherung und Datensperren in drei Minuten.
Video ansehenAlles für die Prüfung.
Die Unterlagen werden laufend aktualisiert. Den Auftragsverarbeitungsvertrag kannst du zusätzlich im Portal abschließen und archivieren.
Die Fragen, die ihr stellt.
Weitere Fragen beantworten wir direkt – schreib uns über das Kontaktformular mit dem Anliegen „Datenschutz“.
Wer ist Verantwortlicher, wer Auftragsverarbeiter?
Für Konto, Nutzungsdaten und Website sind wir Verantwortlicher. Für Inhalte aus deinen ETS-Projekten verarbeiten wir im Auftrag des Nutzers; dafür gibt es den Auftragsverarbeitungsvertrag.
Werden Daten in Drittländer übermittelt?
Unser Server steht in Deutschland. Eine Übermittlung in die USA entsteht nur, wenn der Nutzer einen US-Anbieter wählt (Anthropic, OpenAI) – unter seinem eigenen Vertrag. Bei Azure ist eine EU-Region wählbar.
Wird mit Projektdaten trainiert?
Nein, nicht durch uns. Die API-Bedingungen der unterstützten Anbieter schließen Training mit API-Daten standardmäßig aus.
Wie lassen sich personenbezogene Daten vermeiden?
Mit den Datensperren je Projekt (z. B. Kundendaten, Seriennummern) und indem Projekte ohne personenbezogene Bezeichnungen geführt werden.
Ist eine Datenschutz-Folgenabschätzung nötig?
Unsere Schwellwertprüfung stellen wir auf Anfrage zur Verfügung. Die Bewertung für deinen Einsatz triffst du als Verantwortlicher.